패스키의 보안상 이점과 개인 사용자에게 발생할 수 있는 계정 잠금, 기기 손실, 호환성 문제를 살펴봅니다.
지난 몇 년 동안 기술 업계는 로그인 문제의 궁극적인 해결책으로 패스키를 계속 밀어 왔습니다. 많은 Big Tech 기업은 로그인할 때마다 패스키가 얼마나 더 쉽고 수월한지 “친절하게” 알려 줍니다. 이를 멈추게 하는 유일한 방법은 양보하고 패스키를 설정하거나, 설정을 뒤져 끄는 옵션을 찾는 것입니다.
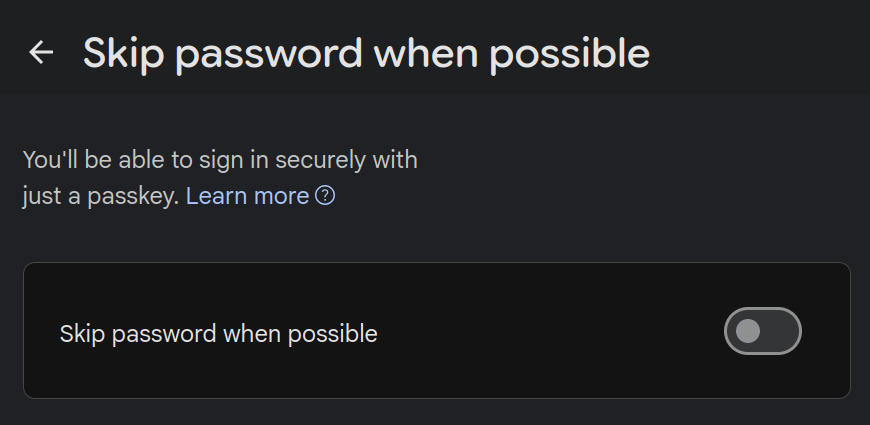
Google은 이 설정을 “가능한 경우 비밀번호 건너뛰기” (새 탭에서 열림)라고 부르기까지 하며, Microsoft는 계정을 비밀번호 없이 사용해야 한다고 홍보합니다 (새 탭에서 열림).
패스키는 훌륭한 기술입니다. 생성된 사이트에 묶여 있으므로 해커의 가짜 로그인 화면으로 피싱될 수 없습니다. 사이트에서 데이터 유출이 발생하더라도 패스키는 비대칭 방식이므로 서버 측 정보에서 복구할 수 없습니다.
이 때문에 패스키는 기업 환경에는 완벽하게 들어맞지만, 개인 보안에는 잘 맞지 않습니다. 개인에게 가장 큰 위험은 영구적인 계정 잠김, 자동화된 계정 차단, 기기 분실입니다. 패스키를 사용하면 중간자 공격에 대한 보안은 더 좋아지지만, 계정 접근 권한을 잃을 가능성이 더 높은 상황에 직면하게 됩니다.
패스키는 표준 로그인 흐름을 통한 피싱을 없애지만, 잘못된 안정감을 만듭니다. 계정의 보안은 여전히 가장 취약한 복구 수단, 즉 SMS, 이메일 링크, 보안 질문 등에 의해 좌우됩니다. 이러한 복구 수단을 활성화하지 않았다면 사용자에게는 영구적으로 잠길 위험이 남습니다.
설계상 하드웨어 키의 패스키 백업을 만들 수는 없습니다. 패스키는 추가하거나 삭제할 수만 있고 이동할 수는 없습니다. 대신 하드웨어 키를 2~3개 구매하고, 모든 사이트에 모든 키를 등록해야 합니다. 이는 금세 비싸질 수 있으며 계정 수가 늘어나기 시작하면 확장성이 좋지 않습니다.
하드웨어 키는 사용자가 사용자 이름을 입력하는 대신 웹사이트가 사용자 이름을 조회할 수 있는 검색 가능 자격 증명을 지원합니다. 이는 웹사이트 개발자들 사이에서 점점 더 인기를 얻고 있지만, 하드웨어 키 하나당 25~100개 계정이라는 제한이 있으며 (새 탭에서 열림)최상위 키는 최대 300개까지 지원할 수 있습니다. 한도를 초과하면 일부 계정을 삭제하거나 하드웨어 키를 새로 한 세트 더 구매해야 합니다.
Apple과 Google 모두 사용자의 정체성이 자사 운영체제에 고정되기를 원합니다. 해당 기기에서의 “권장 경로”는 Apple 또는 Google 계정에 연결된 동기화 패스키 관리를 사용하는 것입니다. 어느 날 그들의 자동화 시스템이 계정을 차단하기로 결정하면 (새 탭에서 열림), 모든 타사 계정에서 사용하던 패스키에도 되돌릴 수 없게 접근 권한을 잃게 됩니다.
FIDO 얼라이언스는 상호 운용성을 개선하고 패스키를 더 쉽게 내보낼 수 있도록 노력해 왔지만, 제공업체별 경험은 여전히 파편화되어 있고 일관되지 않습니다. 앞으로 몇 년 사이 개선될 예정이지만, 현재로서는 의존하기에 너무 미성숙합니다. 필요하다면 손으로도 쉽게 내보낼 수 있는 단순한 문자열인 비밀번호와 비교해 보세요.
Bitwarden (새 탭에서 열림)이나 KeePassXC (새 탭에서 열림) 같은 비밀번호 관리자에 패스키를 저장하면 플랫폼과 싸우게 됩니다. 운영체제가 최근 타사 도구가 연동할 수 있도록 Android의 Credential Manager (새 탭에서 열림) 같은 API를 도입했지만, 경험은 여전히 파편화되어 있으며 비밀번호 자동 완성에 축적된 수십 년의 UX 완성도가 부족합니다. 특히 브라우저 밖과 네이티브 애플리케이션 내부에서의 자동 완성은 여전히 일관성이 없습니다. 앞으로는 타사 패스키가 나아갈 방향이라고 생각하지만, 아직은 거기까지 이르지 못했습니다.
자신이 소유한 기기에서 계정에 로그인하는 일은 패스키에 이상적인 상황입니다. 동료의 컴퓨터를 다뤄야 할 때는 훨씬 더 불편해집니다. 하드웨어 키를 연결할 수는 있지만, 항상 포트에 접근할 수 있는 것은 아닙니다. 로그인한 뒤 동기화 패스키를 사용할 수도 있지만, 그러려면 컴퓨터가 다른 모든 패스키를 유출하지 않을 것이라고 신뢰해야 합니다. 마지막 선택지는 QR 코드를 스캔하고 동시에 Bluetooth로 컴퓨터에 연결하는 “Hybrid Transport” (새 탭에서 열림)를 사용하는 것입니다. 이 선택지는 안전하고 이론적으로는 작동하지만, 현실에서는 연결이 실패하거나 Bluetooth가 아예 지원되지 않는 여러 예외 상황으로 문제가 생깁니다.
기업 사용자가 패스키를 사용할 충분한 이유가 있다고 생각하지만, 개인을 위한 생태계는 아직 충분히 성숙하지 않았습니다.
TOTP 코드는 알려진 피싱 취약점을 지니지만, 패스키의 복구 및 잠김 위험은 대부분의 사람에게 AiTM 프록시 (새 탭에서 열림)보다 일상적으로 더 큰 위험을 초래합니다. 타사 비밀번호 관리자에 저장한 무작위 생성 비밀번호와 독립적인 TOTP 앱을 조합하면, 일반 텍스트의 유연성을 포기하지 않으면서 사용자에게 통제권을 부여할 수 있습니다. 이전에 모든 사이트에서 비밀번호를 재사용했던 사용자에게 패스키는 엄청난 발전입니다. 다른 모든 사람에게는 현재로서는 후퇴입니다.
